

Strona przekierowuje na kasyno? Jak usunąłem infekcję
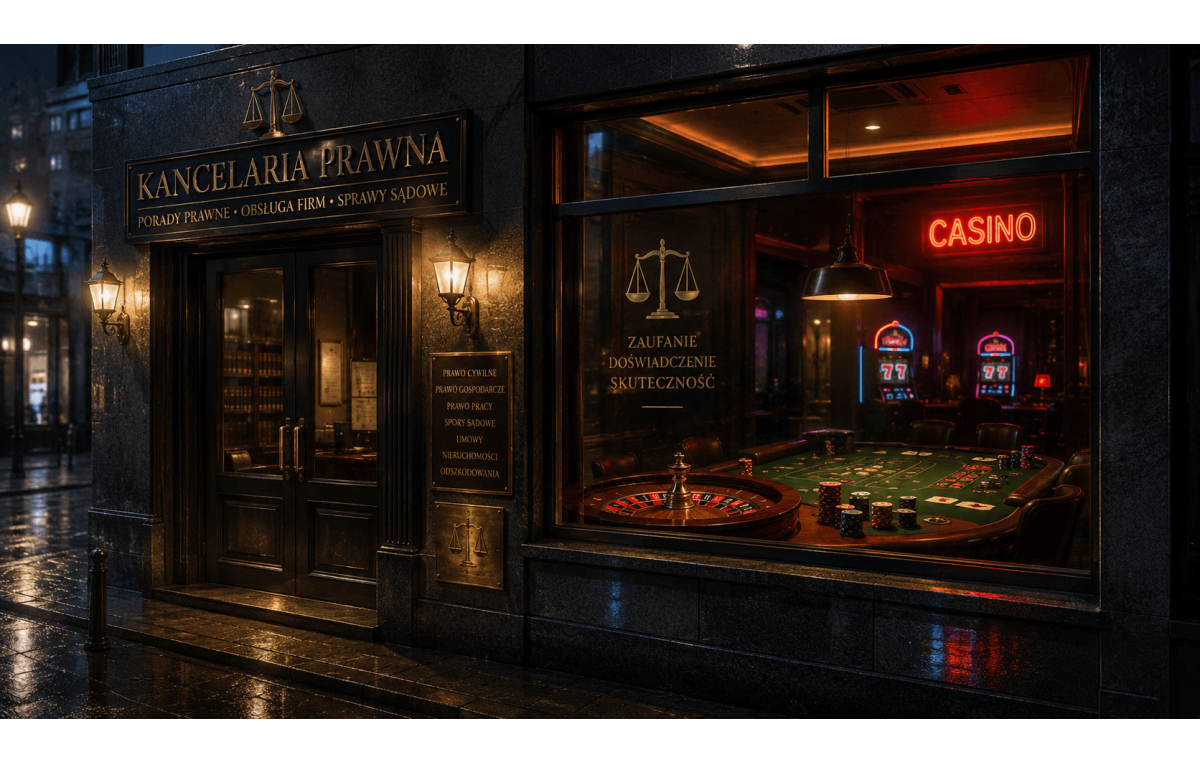
Case study realnego zlecenia: infekcja typu casino redirect, mechanizm cloakingu na Googlebota i krok po kroku usunięcie malware
Telefon dzwoni późnym wieczorem. Klient jest zdenerwowany: wpisuje swoją firmę w Google, a w wynikach jego strona wyświetla się jako tureckie kasyno. Na samej witrynie niczego podejrzanego nie widać. Brzmi znajomo? To klasyczna infekcja typu casino redirect — i tak wyglądało jej usuwanie krok po kroku.
Dlaczego kasyno widać w Google, a na stronie nie
Sekret tej infekcji to cloaking, czyli podszywanie treści pod konkretnego odbiorcę. Złośliwy kod sprawdzał, kto wchodzi na stronę. Zwykłemu użytkownikowi pokazywał normalną witrynę — ale gdy wykrywał robota Google, serwował mu podstawioną stronę kasyna. Cel: żeby to wyszukiwarka zaindeksowała firmę jako kasyno. Dlatego problem potrafi działać tygodniami, zanim ktokolwiek go zauważy — właściciel widzi swoją stronę, a szkoda dzieje się „za plecami", w wynikach wyszukiwania.
Co dokładnie znalazłem
Po przeanalizowaniu plików strony obraz był jasny. Reguła przekierowania na kasyno była doklejona w dwóch miejscach konfiguracji (w plikach index.php i .htaccess), a na serwerze siedziało kilka webshelli — plików dających włamywaczowi zdalną kontrolę nad serwerem. Były sprytnie ukryte: część udawała zwykłe zdjęcia i pliki systemowe, żeby nie rzucać się w oczy przy pobieżnym przeglądaniu.
Którędy weszli
Najważniejsze pytanie przy każdym włamaniu nie brzmi „co usunąć", tylko „jak się dostali". Tu tropem okazał się przestarzały, nieaktualizowany blog na WordPressie z dziurawą wtyczką. To była brama: przez nią napastnik dostał się na serwer, a potem zainfekował resztę. Usuwanie samych plików bez zamknięcia tej bramy to jak wynoszenie wody z zalanego mieszkania przy odkręconym kranie.
Jak to posprzątałem
Zamiast kasować pliki „na oko", przygotowałem narzędzie, które robi to bezpiecznie: usuwa dokładnie zidentyfikowane pliki (po weryfikacji sumy kontrolnej, żeby nie ruszyć niczego przypadkiem), a każdą zmianę poprzedza kopią zapasową. Do tego wycięcie doklejonych fragmentów z plików konfiguracyjnych i plan domknięcia sprawy: zmiana wszystkich haseł, aktualizacja oprogramowania, uszczelnienie kodu i zgłoszenie strony do ponownego indeksowania w Google.
Najczęstsze pytania
Dlaczego strona pokazuje się jako kasyno, choć nic na niej nie widać?
Bo infekcja używa cloakingu — pokazuje kasyno tylko robotowi Google, a zwykłemu użytkownikowi normalną stronę. Szkoda dzieje się w wynikach wyszukiwania, nie na samej witrynie.
Jak sprawdzić, czy moja strona jest zainfekowana?
Wpisz w Google site:twojadomena.pl i sprawdź, czy nie ma obcych podstron. Zajrzyj do Google Search Console po ostrzeżenia. Sprawdź też pliki index.php, .htaccess i katalog uploadów pod kątem plików, których tam nie powinno być.
Czy wystarczy usunąć podejrzane pliki?
Nie. To zdejmuje objaw, ale nie zamyka drogi wejścia. Trzeba zaktualizować oprogramowanie, zmienić wszystkie hasła i poprosić Google o ponowne indeksowanie — inaczej infekcja wróci.
Get notified about new articles
Subscribe by e-mail or turn on browser notifications — we only send new blog posts, nothing else.
Commenti
Nessun commento in questo momento!
Lascia il tuo commento